
Con questa seconda puntata prosegue l’analisi del Regolamento (UE) 2026/1744, noto come “Omnibus digitale sull’IA” (DO), che interviene sull’AI Act per semplificare gli adempimenti, chiarire i perimetri applicativi e rendere più sostenibile la fase di attuazione del nuovo quadro europeo sull’intelligenza artificiale.
Nella prima puntata, pubblicata il 30 luglio 2026, sono stati esaminati gli interventi più immediati sul calendario applicativo e sugli obblighi generali: la rimodulazione delle scadenze per i sistemi ad alto rischio, l’attenuazione dell’obbligo di alfabetizzazione in materia di IA, l’ampliamento delle pratiche vietate ai deepfake intimi e al materiale di abuso sessuale su minori generato o manipolato mediante IA, nonché la nuova base giuridica per il trattamento di dati sensibili ai fini della mitigazione delle distorsioni (bias).
Questa seconda puntata si concentra invece sui profili più strutturali della riforma: la delimitazione del perimetro dei sistemi ad alto rischio, la semplificazione del rapporto tra FRIA e DPIA, l’estensione delle agevolazioni alle “piccole imprese a media capitalizzazione” (SMC), il rafforzamento del ruolo dell’Ufficio per l’IA e il coordinamento con le normative settoriali e con le prove in condizioni reali.
Il filo conduttore del DO è il tentativo del legislatore europeo di rendere più gestibile l’attuazione dell’AI Act, senza rinunciare alla coerenza del sistema di vigilanza e alla tutela dei diritti fondamentali.
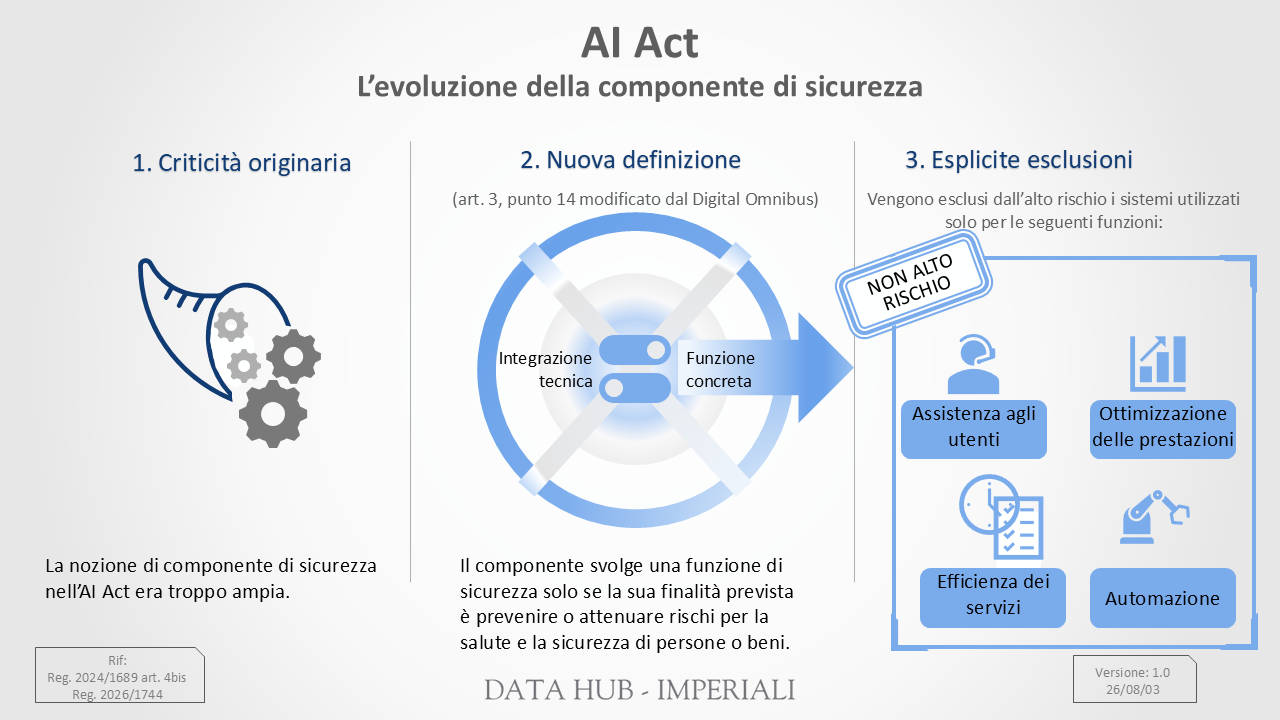
5. Restrizione della definizione di “componente di sicurezza” (art. 3, p. 14)
- Testo originario (AI Act): La definizione originaria del “componente di sicurezza” rischiava di estendere la classificazione di “alto rischio” anche a software marginali (art. 3, p. 14), AI Act).
- Novità del DO: Il DO chiarisce che un componente svolge una funzione di sicurezza solo se la sua finalità è prevenire o attenuare i rischi per la salute e la sicurezza di persone o beni. Vengono esplicitamente esclusi i sistemi IA utilizzati per l’assistenza agli utenti, l’ottimizzazione delle prestazioni, l’efficienza dei servizi o l’automazione [Considerando (7) e art. 1, p. 4), lett. a), DO].
La criticità originaria
La definizione iniziale contenuta nell’AI Act non forniva la chiarezza necessaria ai fornitori per stabilire con certezza se un sistema di IA costituisse o meno un componente di sicurezza.
Questa ambiguità rischiava di estendere la classificazione di componente di sicurezza e, quindi, di sistema IA di “alto rischio”, in modo sproporzionato rispetto al reale approccio basato sul rischio voluto dal legislatore europeo, finendo per colpire sistemi integrati nei prodotti che non incidevano realmente sull’incolumità delle persone o dei beni.
