Quando puoi usare i tracking pixel e come gestire consenso, revoca e misure operative
Nell’Alert del 15 ottobre 2026 abbiamo inquadrato il provvedimento del Garante per la protezione dei dati personali del 17 aprile 2026, dedicato all’utilizzo dei tracking pixel nelle comunicazioni di posta elettronica e pubblicato in Gazzetta Ufficiale il 29 aprile 2026 (doc. web n. 10241943).
Abbiamo esaminato cosa sono questi strumenti, come funzionano, quando la tua organizzazione è coinvolta e quali obblighi di trasparenza derivano dal loro impiego.
In questa seconda puntata ci concentriamo sul cuore giuridico e operativo della disciplina: i presupposti giuridici del trattamento, la gestione del consenso e le misure di adeguamento.
Dopo aver ripercorso l’evoluzione normativa che dai cookie conduce ai tracking pixel, analizzeremo la regola generale del consenso e le deroghe previste dall’art. 122 del Codice, per poi affrontare le modalità concrete di acquisizione, gestione e revoca del consenso e le misure di privacy by design e by default da implementare.
L’obiettivo è fornirti un percorso operativo per verificare la posizione della tua organizzazione e conformarti entro il termine di adeguamento, pari a sei mesi dalla pubblicazione del provvedimento in Gazzetta Ufficiale (29 ottobre 2026).
Percorso storico-giuridico: dai cookie ai tracking pixel
Continuità della tutela del terminale
Le Linee guida del 17 aprile 2026 non nascono in un vuoto regolatorio, ma rappresentano l’approdo coerente di un’evoluzione ultradecennale.
Il filo conduttore che unisce i primi interventi sui cookie alle attuali indicazioni sui pixel risiede nel principio fondamentale espresso dall’art. 5, par. 3, della direttiva 2002/58/CE (recepito nell’art. 122 del Codice Privacy): la protezione dell’integrità e della riservatezza dell’apparecchiatura terminale dell’utente rispetto a qualsiasi operazione di archiviazione o di accesso a informazioni già archiviate.
Tappe del percorso evolutivo
La disciplina dei tracking pixel si inserisce in un percorso che, muovendo dai cookie, ha progressivamente precisato le modalità di informazione e acquisizione del consenso, esteso l’attenzione agli strumenti di tracciamento e chiarito il quadro di raccordo tra e-Privacy e GDPR.
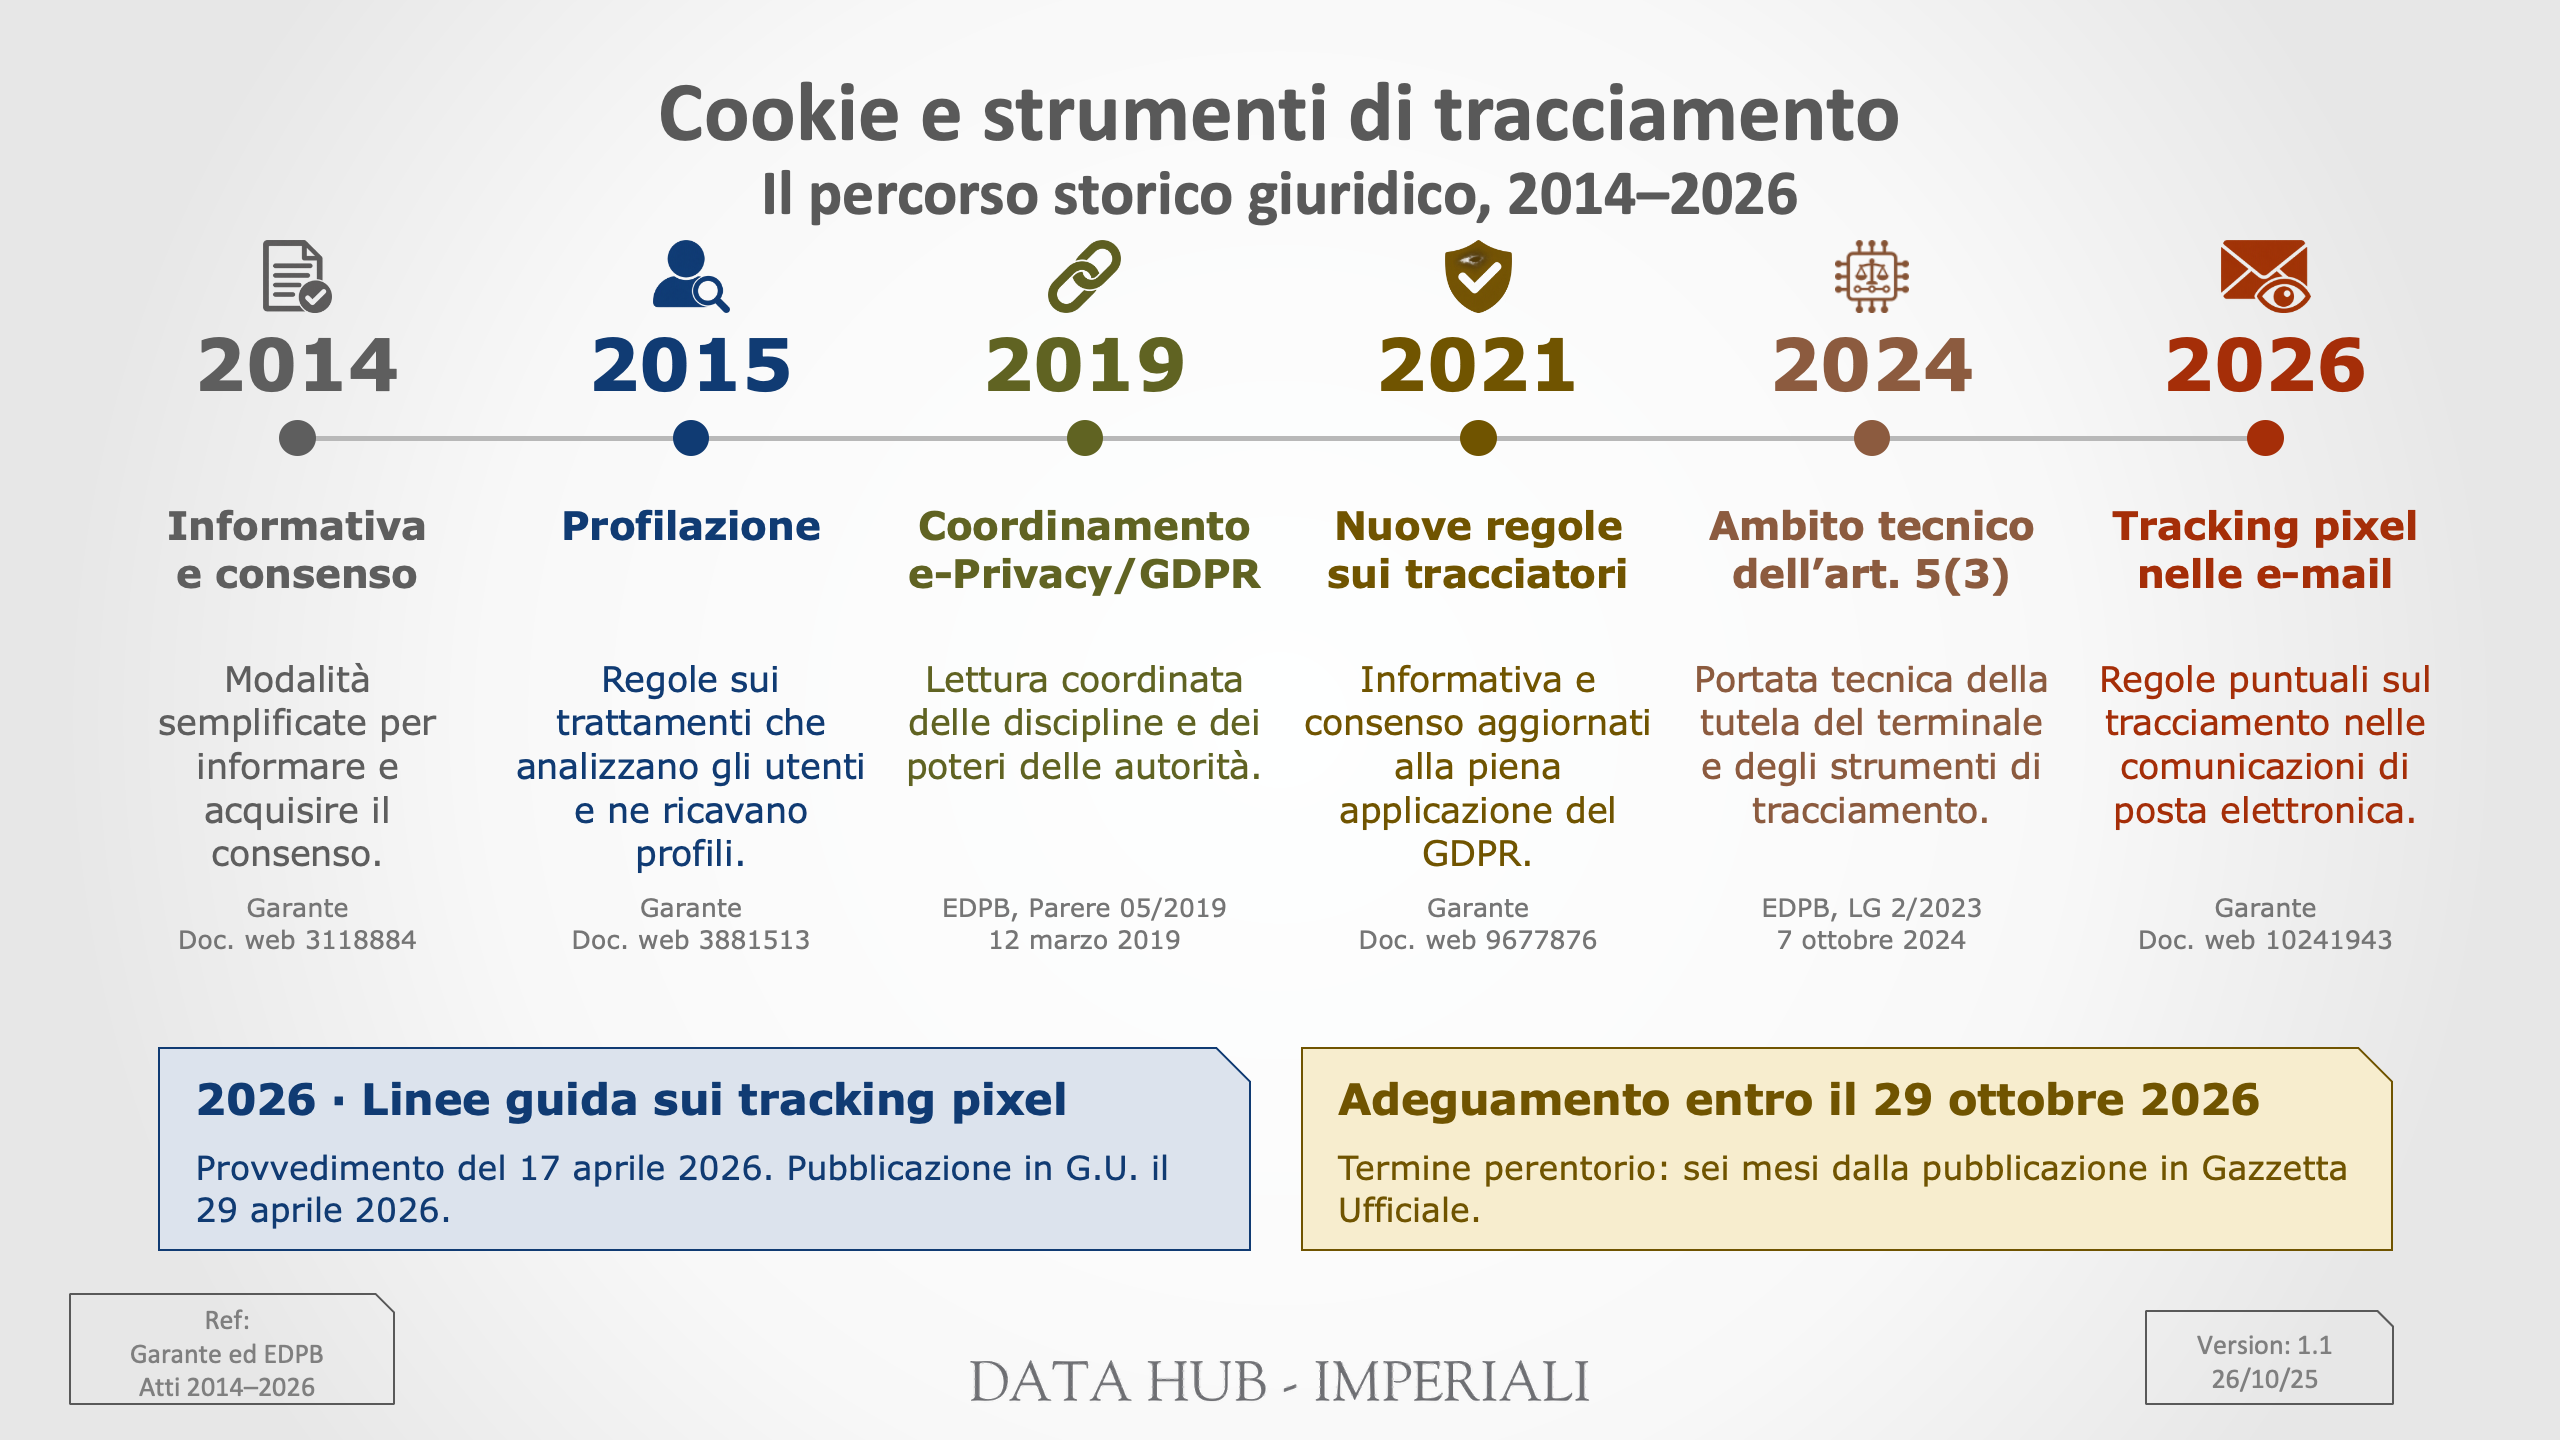
Le tappe richiamate nelle premesse del provvedimento mostrano come questo percorso abbia fornito i presupposti per affrontare anche il tracciamento realizzato tramite pixel.
Nel 2014, il Garante individuò modalità semplificate per informare gli utenti e acquisirne il consenso in relazione all’uso dei cookie, ponendo un primo riferimento operativo per la gestione di questi strumenti (doc. web n. 3118884).
Nel 2015, le Linee guida sulla profilazione online ampliarono il quadro, concentrando l’attenzione sui trattamenti svolti per analizzare le informazioni degli utenti e ricavarne profili. Il tema non era più soltanto come informare sull’uso dei cookie, ma anche come disciplinare le operazioni di profilazione e i relativi trattamenti di dati personali (doc. web n. 3881513).
Nel 2019, il parere dell’EDPB affrontò il rapporto tra la direttiva e-Privacy e il GDPR, con particolare riguardo alle competenze, ai compiti e ai poteri delle autorità di protezione dei dati. Il richiamo segnala l’esigenza di leggere le due discipline in modo coordinato (Parere EDPB n. 05/2019, 12 marzo 2019).
Nel 2021, le Linee guida del Garante su cookie e altri strumenti di tracciamento ripresero e aggiornarono il quadro, con una funzione ricognitiva delle regole applicabili alle operazioni di lettura e scrittura sul terminale e indicazioni sulle modalità di informativa e acquisizione del consenso, alla luce della piena applicazione del GDPR (doc. web n. 9677876).
Nel 2024, le Linee guida dell’EDPB sull’ambito tecnico dell’art. 5, par. 3, della direttiva e-Privacy intervennero sulla portata tecnica della disposizione. Il loro richiamo nelle premesse del provvedimento del Garante prepara il passaggio al provvedimento del 2026, che applica questo percorso al tracciamento tramite pixel nelle comunicazioni e-mail (Linee guida EDPB 2/2023, 7 ottobre 2024).
La progressione è quindi dai cookie e dalle relative modalità di informativa e consenso, alla profilazione, al coordinamento tra e-Privacy e GDPR, fino alla definizione del perimetro tecnico degli strumenti interessati: un percorso che consente di inquadrare le Linee guida sui tracking pixel come sviluppo di una disciplina già costruita attorno alla tutela del terminale dell’utente.
