
Le informative privacy sono sempre state uno degli obblighi più rilevanti e discussi della disciplina.
Nel 1997, con l’entrata in vigore della Legge 675/96, emerse con forza la natura innovativa di questo obbligo: non una mera trasparenza “generale” (tipica degli atti amministrativi), ma una comunicazione individualizzata diretta al singolo.
Il caso BNL
Emblematico fu il caso storico della BNL nel maggio 1997 oggetto della prima decisione formale del Garante, istituito solo pochi mesi prima con la legge n. 675/1996. Il caso nacque da segnalazioni di associazioni dei consumatori (Adusbef, Movimento Difesa del Cittadino, Codacons) che denunciarono come l’informativa privacy inviata dalla banca ai clienti non fosse conforme ai requisiti della nuova normativa.
Con quella decisione del 28 maggio 1997 (comunicato stampa, doc. web n. 49373) che determinò l’emanazione anche di un provvedimento di indirizzo con l’individuazione di criteri generali per gli istituti di credito (doc. web n. 40425), il Garante, tra gli altri addebiti, stabilì che l’informativa inviata dalla banca non distingueva tra dati raccolti presso il cliente e dati raccolti da terzi.
L’Autorità ordinò quindi alla banca di riformulare integralmente l’informativa, ritenendo invalida quella già inviata. Un’operazione massiva il cui costo, all’epoca, fu stimato intorno ai 5 miliardi di lire per ristampare e reinviare l’informativa a milioni di clienti, segnando uno spartiacque nella percezione dei costi di compliance da parte delle grandi organizzazioni.
Esiste un filo rosso che lega l’onerosa operazione di compliance della BNL del 1997 alla recente sentenza della Corte di Giustizia sulle bodycam.
Dal 1997 al 2025: CGUE caso c-422/24
Se all’epoca la sfida era comprendere che l’informativa fosse una comunicazione individualizzata, oggi la Corte riafferma lo stesso principio di immediatezza e contatto diretto.
Il tentativo dell’azienda svedese di invocare l’articolo 14 del GDPR, sostenendo che la registrazione video costituisca una raccolta “indiretta” o passiva per sfuggire agli obblighi di informazione contestuale dell’articolo 13, si scontra con la medesima logica di trent’anni fa: quando la fonte del dato è la persona fisica stessa, la complessità tecnologica non può fungere da alibi per differire la trasparenza o, peggio, trasformare la raccolta in una forma di sorveglianza occulta.
Le informative privacy
Sin dalle origini, la disciplina, mantenendo la centralità della trasparenza, evidenziava l’esistenza di due regimi distinti:
- L’articolo 13, applicabile quando i dati sono “raccolti presso l’interessato”, richiede un’informativa immediata, contestuale alla raccolta.
- L’articolo 14, applicabile quando i dati “non sono stati ottenuti presso l’interessato” (ossia, da fonti terze), consente di differire la comunicazione entro un termine ragionevole (massimo un mese).
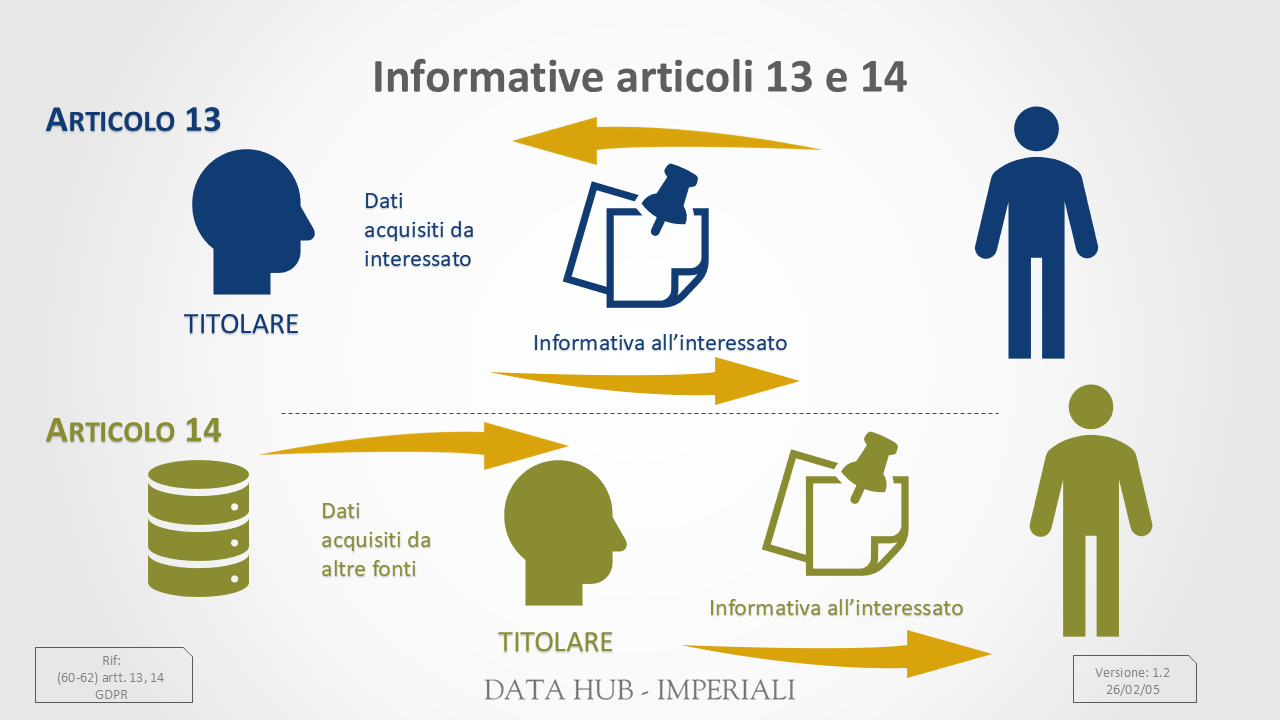
La distinzione è cruciale: applicare l’articolo sbagliato espone il Titolare a sanzioni per mancata o tardiva trasparenza.
La differenza si basa sulla corretta interpretazione del concetto di raccolta del dato personale “presso l’interessato”, determinando quale regime di trasparenza applicare e scongiurando rischi di sorveglianza occulta.
