
Il provvedimento del Garante sul caso Ambrosetti è utile perché chiarisce che in caso di data breach non basta dimostrare di avere avviato un percorso di rafforzamento della sicurezza; occorre dimostrare che, al momento della violazione, le misure effettivamente in esercizio fossero adeguate rispetto ai rischi del trattamento e idonee a contenere gli effetti dell’incidente (Provv. Garante 17 aprile 2026, doc. web n. 10252460; art. 32, GDPR).
Per rendere più ordinata l’analisi dei profili operativi che emergono dal caso, questa prima puntata si concentra su due snodi:
- valutazione ex ante dell’adeguatezza delle misure;
- credenziali da trattare come asset critico.
I successivi contributi affronteranno gli ulteriori profili emersi dal caso:
- presidio dei sistemi legacy e delle fasi di transizione;
- documentazione della valutazione del rischio;
- prova dell’effettiva operatività delle misure;
- manutenzione continua dei presidi di sicurezza.
I fatti rilevanti
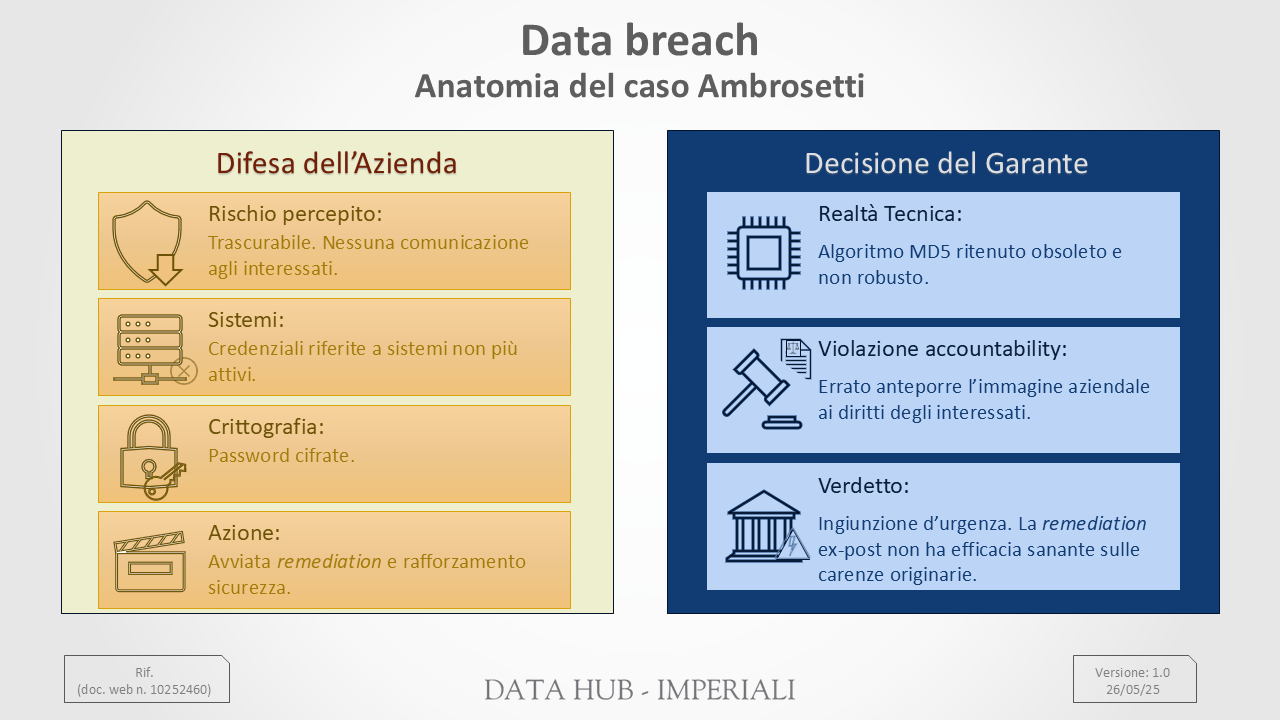
La società ha notificato una violazione relativa all’esfiltrazione di credenziali di accesso, ma inizialmente non ha comunicato l’evento agli interessati.
A giustificazione di questa scelta, la società ha sostenuto che il rischio per i diritti e le libertà degli interessati fosse trascurabile, poiché le credenziali sottratte sarebbero state inutilizzabili e riferite a sistemi non più attivi nella loro configurazione originaria.
Nonostante questa argomentazione difensiva, il Garante ha respinto la tesi della società ingiungendole tempestivamente di informare gli utenti coinvolti, con un provvedimento di urgenza a maggio 2024. È stato ritenuto che la conservazione di decine di migliaia di password in chiaro o cifrate con algoritmi non robusti come l’MD5 costituisse comunque un rischio elevato, ingiungendo alla società di informare gli interessati. Il Garante ha affermato che far prevalere l’immagine aziendale sui diritti degli interessati costituisce una grave violazione del principio di accountability.Nelle proprie difese la società ha richiamato il percorso di rafforzamento delle misure di sicurezza, l’adozione di Bcrypt per la protezione delle password e, dal 2022, un diverso sistema di gestione dell’abilitazione ai portali basato su link personali inviati all’indirizzo e-mail dell’utente.