
Il precedente contributo (Alert del 2 luglio 2026) ha messo a fuoco due profili preliminari del caso Ambrosetti (provv. del 17 aprile 2026, doc. web n. 10252460):
- la valutazione ex ante dell’adeguatezza delle misure e
- la qualificazione delle credenziali come asset critico.
L’analisi prosegue ora sul terreno della tenuta concreta del presidio di sicurezza, soffermandosi sui profili ulteriori emersi dal caso:
- il presidio dei sistemi legacy e delle fasi di transizione,
- la documentazione della valutazione del rischio,
- la prova dell’effettiva operatività delle misure e
- la manutenzione continua dei presidi di sicurezza.
Presidio dei sistemi legacy e delle fasi di transizione
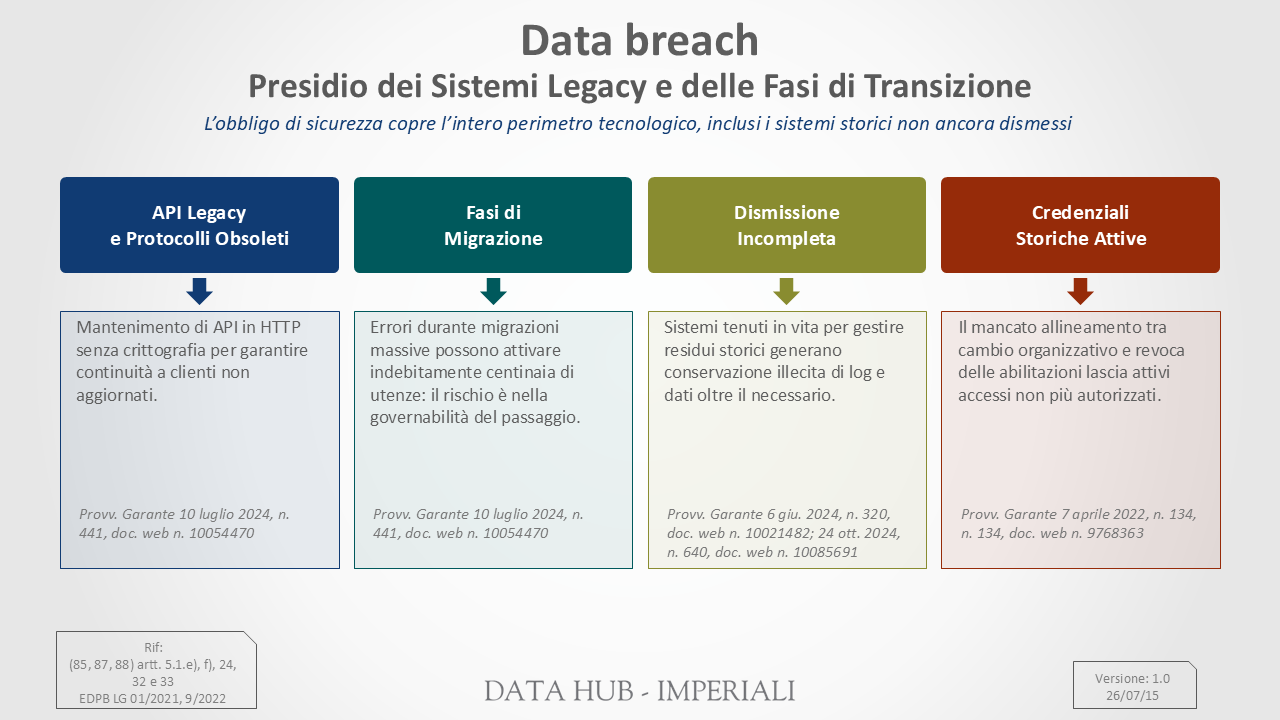
Sistemi legacy come punto di esposizione
L’evoluzione dell’architettura informatica non riduce, di per sé, il perimetro del rischio.
La prassi ispettiva mostra che sistemi non più centrali, applicativi in transizione e configurazioni residuali possono diventare un punto di esposizione critico, perché restano fuori dal presidio quotidiano pur continuando a trattare dati o a consentire accessi.
L’obbligo di sicurezza, integrità e riservatezza non riguarda quindi solo i nuovi ambienti, ma l’intero perimetro tecnologico, inclusi i sistemi storici ancora in esercizio o non completamente dismessi (art. 5, par. 1, lett. f, GDPR; art. 24, GDPR; art. 32, GDPR).
Aggiornamento dei sistemi e protocolli obsoleti
Il mantenimento in esercizio di architetture superate espone a rischi di sicurezza e a sanzioni, soprattutto quando la continuità operativa prevale sull’aggiornamento delle misure di sicurezza.
In un caso esaminato dal Garante, una società del settore telecomunicazioni aveva mantenuto attive API legacy ereditate da una piattaforma precedente per garantire la continuità a clienti che non avevano aggiornato i propri sistemi; tali API utilizzavano ancora il protocollo HTTP, esponendo i dati a rischi di manipolazione durante la trasmissione (Provv. Garante 10 luglio 2024, n. 441, doc. web n. 10054470).
Nella stessa logica, l’Autorità ha rilevato criticità anche nel mantenimento di configurazioni residuali di base, come password di default non modificate e prive di scadenza, in contrasto con le ordinarie policy di sicurezza (Provv. Garante 7 dicembre 2023, n. 594, doc. web n. 9962283).
