
Il Regolamento dell’Unione europea sull’Intelligenza Artificiale (AI Act) mira a stabilire norme armonizzate per l’immissione sul mercato, la messa in servizio e l’uso dei sistemi di Intelligenza Artificiale (IA) nell’Unione, promuovendo allo stesso tempo un’IA antropocentrica e affidabile che tuteli la salute, la sicurezza e i diritti fondamentali.
Questo quadro normativo si basa su un approccio orientato al rischio, dove il livello di regolamentazione è proporzionale alla potenziale nocività del sistema di IA.
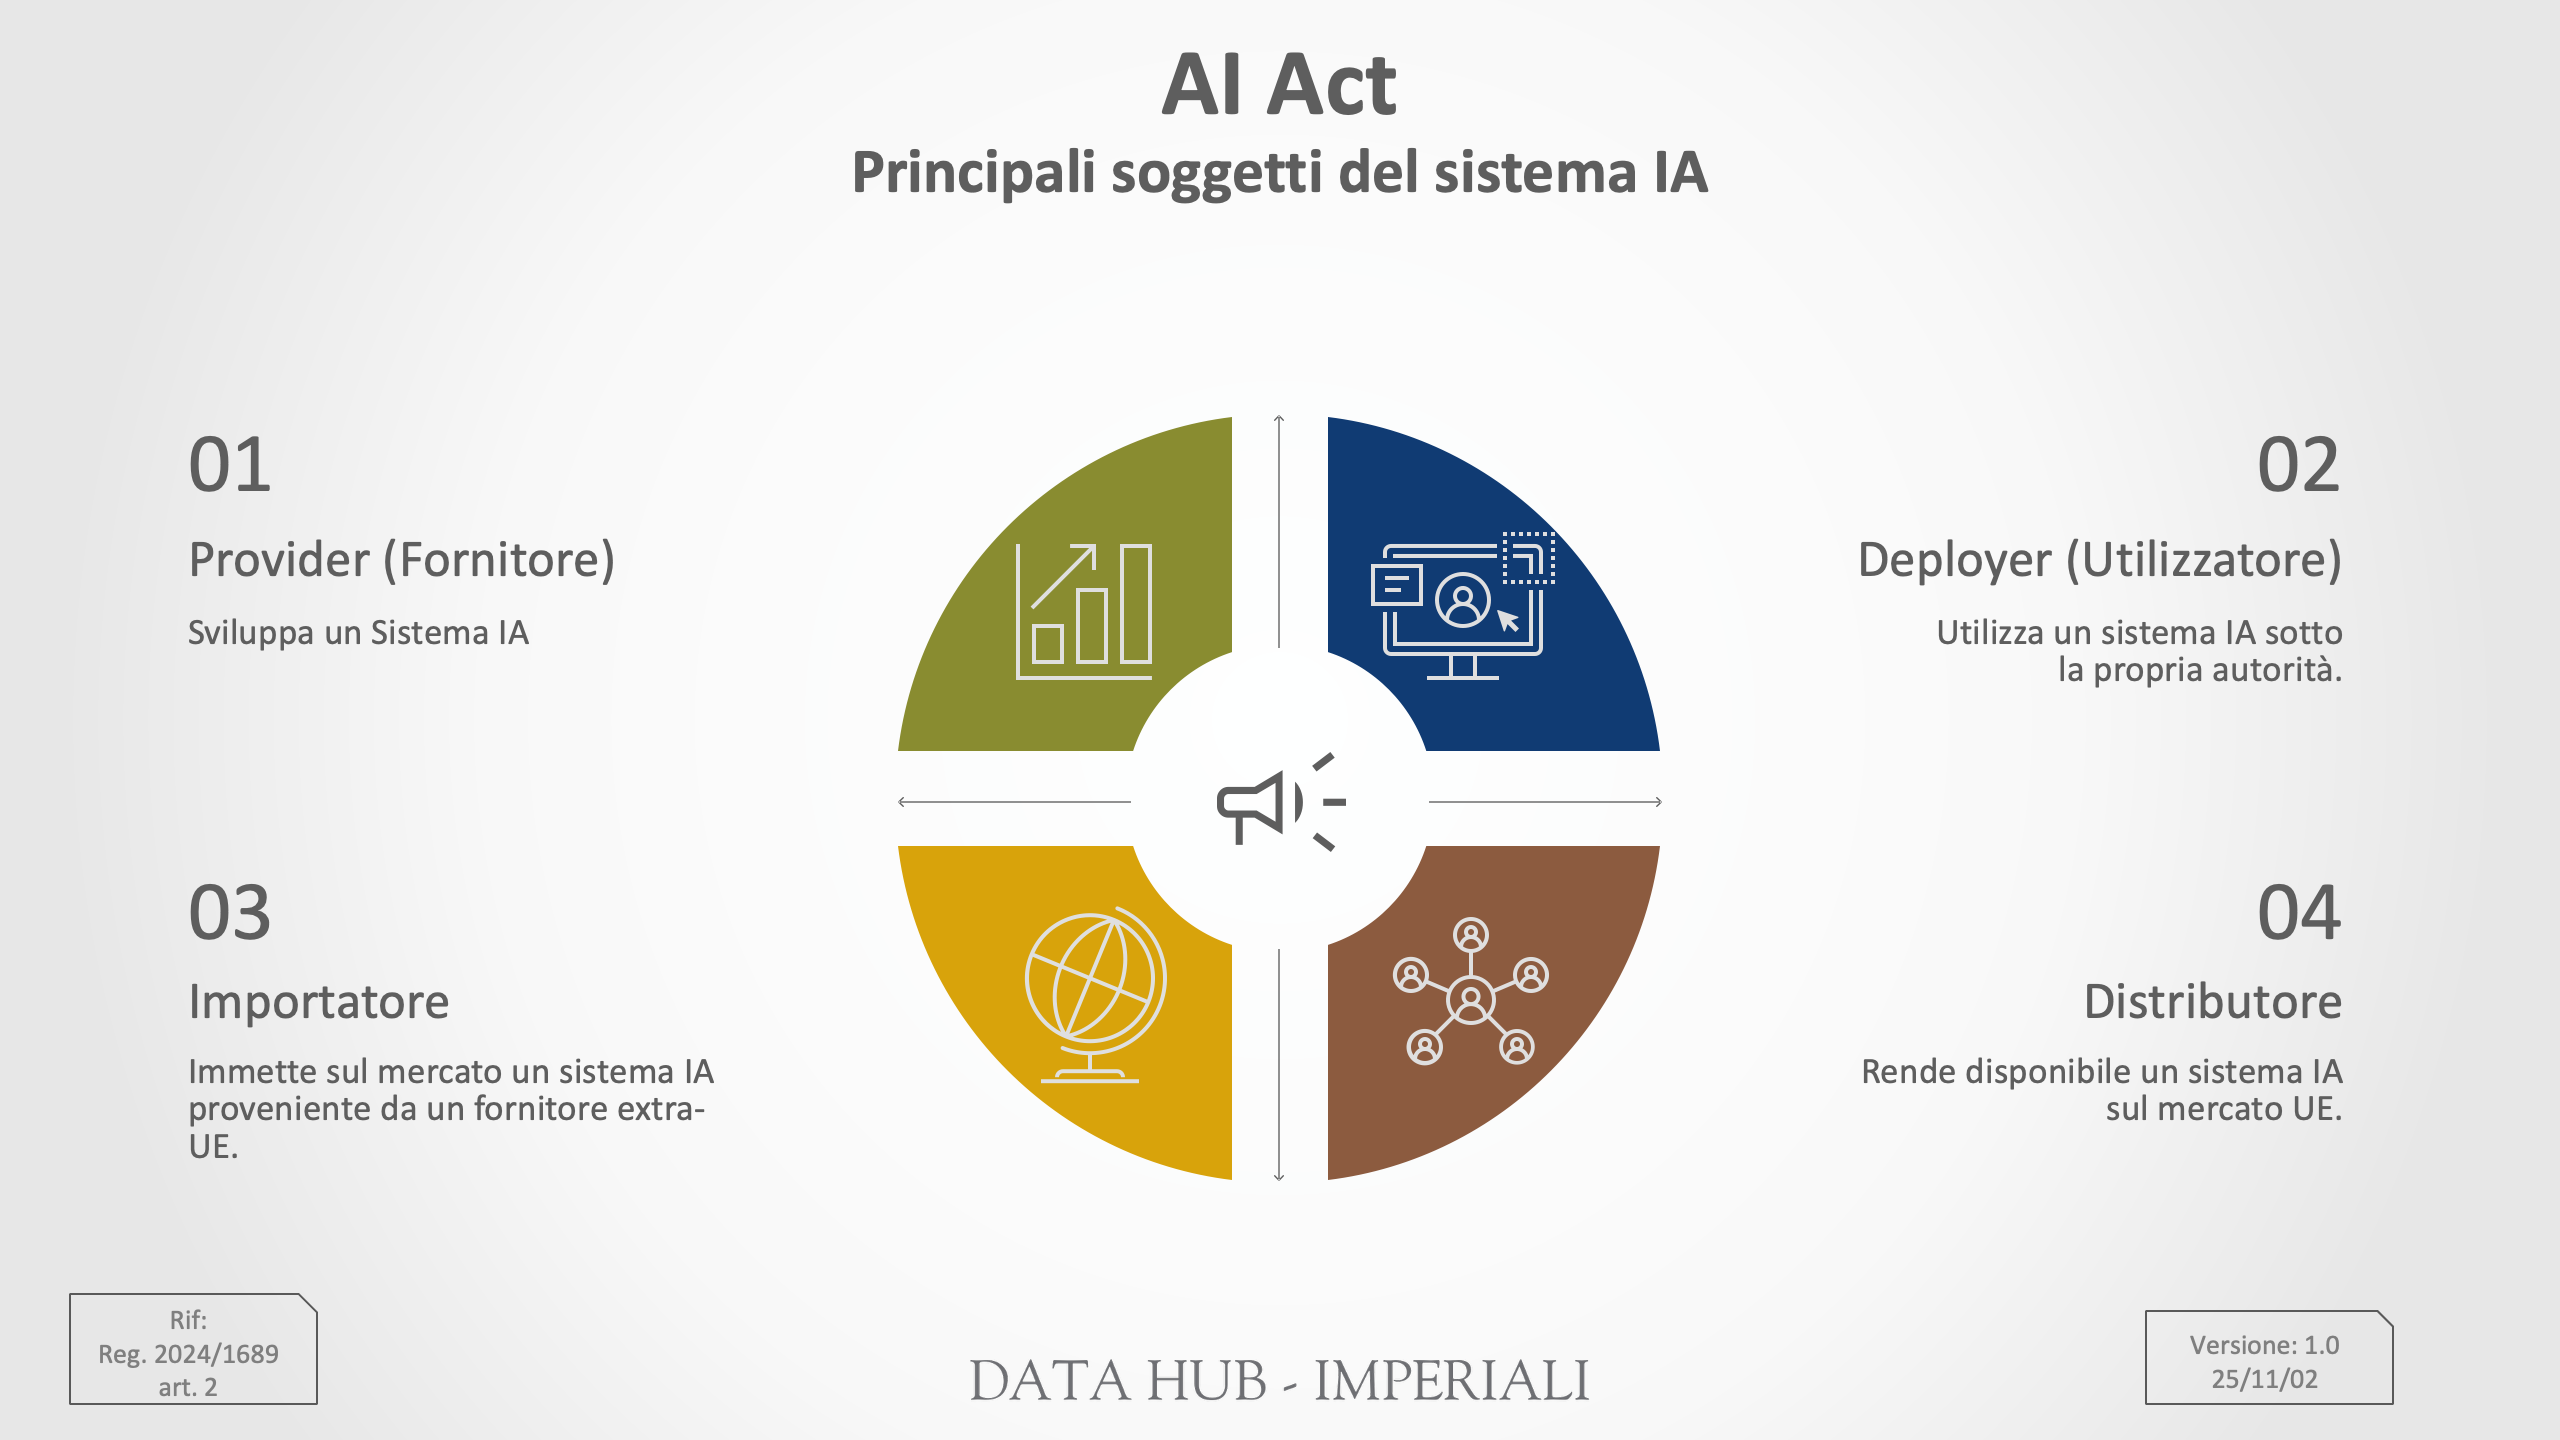
Sebbene l’AI Act individui diversi attori nella catena del valore (fornitori, importatori, distributori e utilizzatori o deployer), assegnando ai fornitori (o provider) il carico maggiore di obblighi (come la conformità tecnica, la gestione del rischio, la documentazione e la registrazione nel database UE), si può sostenere che gli impatti più significativi nella prassi ricadano proprio sui deployer.
Questa tesi si fonda su una distinzione chiave nella consapevolezza degli obblighi:
- Compliance del Fornitore: per un produttore, l’attività di compliance è intrinsecamente connessa all’attività produttiva. Il fornitore deve assicurare che il sistema sia robusto e sicuro già dalla progettazione, prima della vendita. La conformità del prodotto alle normative fa parte dell’attività produttiva.
- Compliance del Deployer: per il deployer, l’obbligo di conformità può non essere immediato, poiché le norme si applicano all’uso del prodotto e il livello di consapevolezza può essere carente specialmente se il sistema di IA è parte integrata di altri processi o sistemi aziendali.
La motivazione fondamentale per attribuire degli obblighi ai deployer deriva da una specifica ragione principale e lo stesso AI Act sottolinea l’importanza del ruolo dei deployer nella protezione dei diritti fondamentali.
Grazie alla loro conoscenza diretta del contesto di utilizzo, i deployer sono i soggetti più adatti a individuare rischi specifici che potrebbero sfuggire in fase di sviluppo. Oltre a integrare gli obblighi del fornitore, i deployer sono tenuti a informare in modo trasparente le persone coinvolte sull’uso dei sistemi di IA, sulle finalità e sulle decisioni prese, garantendo anche il diritto degli interessati a ricevere spiegazioni. In questo modo, i deployer diventano un anello fondamentale per un impiego responsabile e consapevole dell’intelligenza artificiale [Considerando (93)].
Data l’ampia diffusione dei sistemi di IA, il ruolo di deployer potrà teoricamente essere assunto da chiunque (persona fisica o giuridica che utilizzi l’IA in un contesto professionale).
La proposta di riforma dell’AI Act contenuta nel Digital Omnibus (v. Editoriale del 13 novembre 2025) non cambia questo assetto originario.
Per questo motivo, è utile chiarire i criteri per l’assunzione di questo ruolo e gli obblighi specifici che l’AI Act impartisce ai deployer. In questa prima puntata, ci soffermeremo prevalentemente sugli obblighi per l’uso conforme, mentre rinviamo ad una tornata successiva, il completamento del quadro degli impegni del regolamento in capo a questa figura.